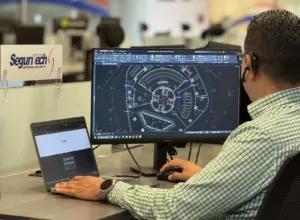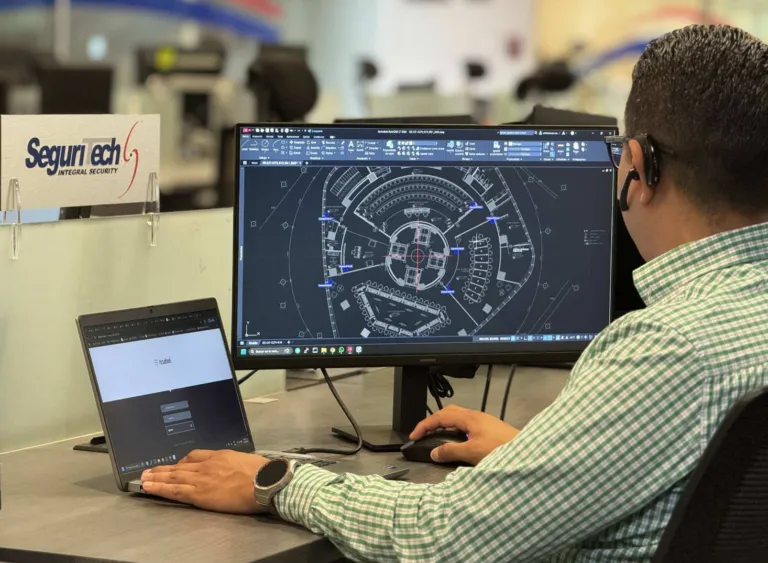
La continuidad de los negocios depende, en buena medida, de la capacidad para proteger sus activos estratégicos y en un contexto de amenazas cada vez más interconectadas, Seguritech promueve un modelo de integración tecnológica que combina seguridad física y ciberseguridad, con el objetivo de reducir vulnerabilidades y fortalecer la capacidad de respuesta de las organizaciones.
Más que una inversión en dispositivos independientes, esta estrategia representa una evolución en la gestión de riesgos empresariales.
La interconexión de sistemas, instalaciones y plataformas digitales exige mecanismos de supervisión que permitan identificar amenazas desde diferentes frentes y actuar de manera coordinada.
Para las compañías, esto implica considerar que una falla en la infraestructura tecnológica puede comprometer instalaciones físicas, mientras que una vulneración presencial puede facilitar el acceso a redes corporativas, equipos e información confidencial.
Cuatro capacidades para fortalecer la operación
Como parte de su propuesta, la empresa mexicana articula distintas herramientas y procesos bajo una misma estrategia de protección.
Jesús Guevara, CISO de Seguritech, identifica dos dimensiones complementarias: la seguridad física, que incorpora videovigilancia, sensores, alarmas y controles de acceso; y la ciberseguridad, que contempla protección de redes, monitoreo de infraestructura, detección de amenazas y respuesta ante incidentes.
La integración permite aprovechar esas capacidades de manera conjunta mediante cuatro ejes estratégicos:
-
Supervisión integral: conectar sistemas de videovigilancia, alarmas y controles de acceso con herramientas de monitoreo digital.
-
Detección anticipada: compartir información para identificar comportamientos anómalos y reconocer posibles amenazas antes de que escalen.
-
Respuesta coordinada: relacionar alertas físicas con registros tecnológicos para determinar riesgos y activar protocolos de atención.
-
Continuidad operativa: reducir puntos ciegos y vulnerabilidades que puedan afectar instalaciones, información o procesos empresariales.
Dicho planteamiento permite que los responsables de seguridad dispongan de información más completa para evaluar escenarios y tomar decisiones oportunas.
Un modelo alineado con estándares internacionales
La convergencia entre ambos ámbitos también cuenta con respaldo de organismos especializados.
La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) destaca que coordinar las funciones de seguridad física y cibernética favorece el intercambio de información y mejora las capacidades organizacionales para identificar, prevenir, mitigar y responder ante incidentes.
Asimismo, el Marco de Ciberseguridad 2.0 del Instituto Nacional de Estándares y Tecnología (NIST) incorpora la gestión y supervisión del acceso físico a los activos como parte de las prácticas de protección y administración de riesgos.
En consonancia con estas perspectivas, Seguritech integra capacidades de seguridad corporativa, tecnologías de información, ciberseguridad y ciberinteligencia dentro de su portafolio de soluciones.
Para el sector empresarial, este enfoque adquiere relevancia porque la protección de activos ya no puede entenderse como una función independiente de la estrategia operativa.
La disponibilidad de infraestructura, la integridad de los datos y la seguridad de las instalaciones forman parte de las condiciones necesarias para mantener la productividad.
De esa manera, la integración tecnológica se posiciona como un componente estratégico para organizaciones que buscan fortalecer su resiliencia, anticipar amenazas y mantener sus operaciones frente a un panorama de riesgos cada vez más complejo.
TAMBIÉN TE PODRÍA INTERESAR:
Seguritech Privada impulsa la resiliencia tecnológica de hospitales